Сначала определите: что вы хотите узнать — регистрацию, маршрутизацию, местоположение или риск?
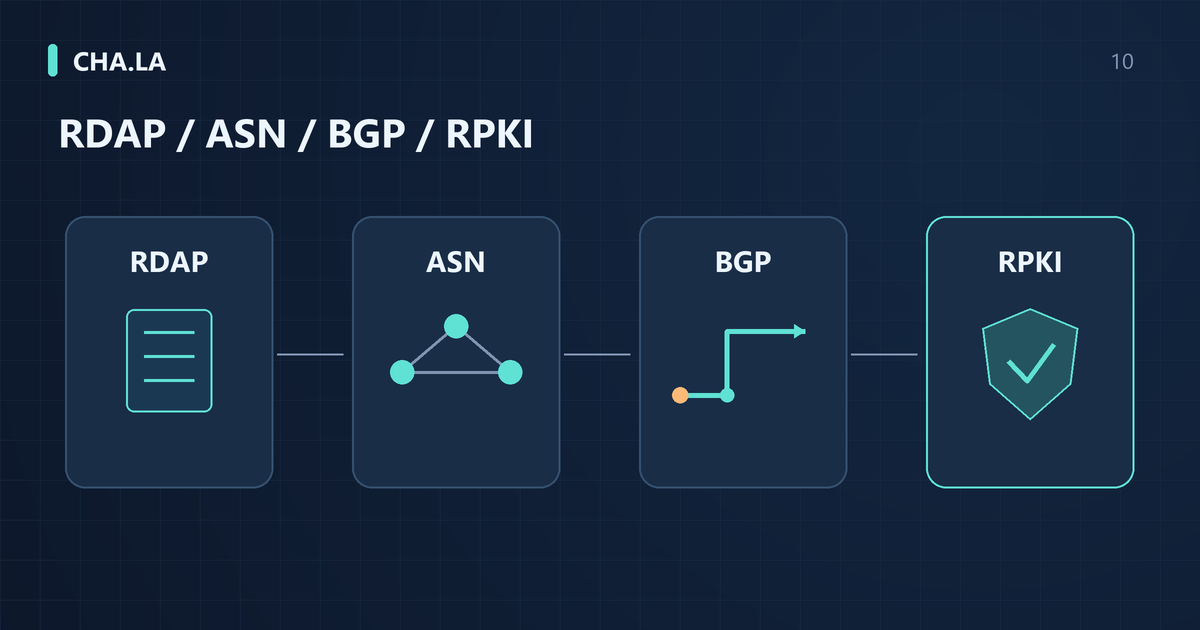
Инструментов IP-запросов множество, но главное их различие — в том, на какие вопросы они отвечают. Если нужно узнать, под какой организацией зарегистрирован адресный блок, контактный адрес электронной почты или точку входа для сообщений о злоупотреблениях, следует обратиться к регистрационным данным RDAP; если нужно узнать, какие автономные системы в текущей сети анонсируют определённый префикс, — к снимку таблицы маршрутизации BGP; если нужно узнать, есть ли у конкретного префикса действующая авторизация происхождения маршрута, — к статусу проверки RPKI; а для оценки риска злоупотреблений или использования прокси для конкретного IP можно обратиться к отчёту о репутации IP. Смешивать эти вопросы или ожидать, что один инструмент одновременно даст точное физическое местоположение, путь в реальном времени и коммерческую оценку риска, часто приводит к ошибочным суждениям.
Поле страны на странице может происходить из регистрации ресурсов или из базы данных GeoIP, и необходимо сначала уточнить источник. Если пользователь видит несоответствие страны, языка страницы или сетевого бренда и делает вывод об использовании VPN или Anycast, доказательств недостаточно. Можно сначала с помощью Проверка IP-адреса записать все поля, а затем отдельно сверить RDAP, BGP и оценку местоположения; при интересе к репутации — посмотреть Проверка репутации IP: риски, чёрные списки и прокси. Эти инструменты отвечают не на один и тот же вопрос.
Операционному персоналу при устранении неисправностей или инцидентах безопасности следует ограничивать выводы каждого инструмента рамками его доказательств. Например, запрос маршрутизации BGP может показать только наблюдаемые анонсы маршрутов и атрибут AS_PATH, но не может напрямую доказать, через какие физические каналы проходят пакеты от начала до конца. Только используя вывод запроса как зацепку для расследования и сочетая его с другими доказательствами — traceroute, данными о потоках, счётчиками интерфейсов, — можно сформировать надёжное суждение. Избегать отрицания всей остальной информации на основании одного результата запроса — это базовая дисциплина интерпретации IP-данных.
На какие регистрационные вопросы может ответить RDAP?
RDAP (Registration Data Access Protocol) предоставляет регистрационные данные через структурированные ответы и используется как для ресурсов интернет-номеров, так и для регистрации доменов; в этой статье рассматриваются ресурсы IP-сетей и автономных систем. Ответ может содержать диапазон адресов, дескриптор объекта, роли контактов и события, но открытость и полнота полей определяются политикой регистрирующей организации и конкретной записью. Нельзя предполагать, что каждый запрос вернёт конечного пользователя, полную историю или доступный адрес для сообщений о злоупотреблениях.
Важно отметить, что контактный адрес в RDAP — это публичный регистрационный адрес, обычно офисный или юридический адрес регистрирующей организации, и его нельзя приравнивать к местоположению устройства с данным IP или текущему местоположению пользователя. Например, адрес RDAP транснациональной компании может быть зарегистрирован в городе штаб-квартиры, а сервер, фактически использующий этот IP, может находиться в центре обработки данных в другой стране. Использовать карту адресов RDAP непосредственно как «геолокацию IP» означает переоценивать точность местоположения. Спецификации протокола RFC 9082 и RFC 9083 определяют структуру запросов и ответов RDAP, но не требуют, чтобы регистрационные данные содержали физическое местоположение.
Когда необходимо подтвердить ответственное лицо за регистрацию префикса, непосредственное использование инструмента Запрос RDAP для просмотра исходной записи надежнее, чем полагаться на вторичные сводки. Результат запроса покажет имя сети, код страны, регистрирующую организацию, статус (например, allocated, assigned), историю событий и адрес электронной почты для связи по abuse. Эти поля могут помочь оператору определить, есть ли в адресном блоке давно не обновлявшаяся регистрационная информация или относится ли он к какому-либо особому выделению, но по ним нельзя сделать вывод, используется ли этот блок для атак, размещены ли на нем вредоносные сервисы или принадлежит ли он конкретному конечному пользователю. Доказательства RDAP охватывают только жизненный цикл регистрации, а не поведение в реальном времени.
Почему ASN не равен бренду поставщика услуг?
ASN (номер автономной системы) идентифицирует домен политики маршрутизации, управляемый одним или несколькими сетевыми операторами. Префиксы под одним и тем же ASN могут использоваться для различных услуг, включая хостинг в центрах обработки данных, облачные сервисы, CDN, сети доставки контента и прозрачные прокси-сервисы для различных розничных брендов или арендаторов. Поэтому только по ASN нельзя определить, какому потребительскому бренду или конкретному местоположению принадлежит тот или иной IP. ASN крупного облачного провайдера может одновременно обслуживать IP-адреса десятков предприятий, а название регистрирующей организации может не иметь прямого отношения к этим предприятиям.
Автономная система может охватывать несколько регионов и видов деятельности, а название организации может отличаться от розничного бренда, клиента или облачного арендатора. Транснациональный оператор может анонсировать префиксы в нескольких странах, а одна и та же компания может управлять несколькими ASN. Anycast — это один из возможных способов развёртывания услуг, и его операционные границы описаны в RFC 4786, но по стране регистрации ASN или названию компании нельзя напрямую сделать вывод о географическом местоположении конкретного IP, идентичности арендатора или развёртывании Anycast.
В анализе безопасности малый ASN также нельзя просто приравнивать к высокому риску. Автономная система с небольшим числом префиксов и короткой историей может быть законным новым поставщиком контента, исследовательской сетью или региональным интернет-провайдером. Оценка риска должна основываться на поведении маршрутизации, стабильности исторических анонсов, статусе проверки RPKI и фактических записях о жалобах на злоупотребления, а не только на размере ASN или новизне регистрационной информации. Просмотр маршрутов BGP и истории конкретного ASN может помочь понять его привычки анонсирования, но это лишь одно из вспомогательных доказательств.
Префиксы BGP, исходный ASN и AS_PATH
Запрос BGP показывает информацию плоскости управления, полученную с конкретной точки наблюдения, включая префикс, исходный ASN, AS_PATH и время. При запросе одного IP инструмент может выбрать самый длинный префикс, покрывающий этот IP. Соответствие самому длинному префиксу — важное правило для поиска в таблице пересылки: если в таблице пересылки есть более конкретное совпадение, пакет пересылается по этой записи; это отличается от выбора лучшего пути BGP среди нескольких кандидатов на один и тот же префикс. Ни то, ни другое не может напрямую предоставить полный список физических каналов.
Атрибут AS_PATH перечисляет последовательность автономных систем, через которые прошёл маршрут, но он не эквивалентен фактическому пути пересылки пакетов в плоскости данных. Политики маршрутизации, локальные предпочтения, значения MED, федерации BGP и туннели MPLS могут сделать фактический путь пакетов отличным от AS_PATH плоскости управления. Например, пакет может пройти через удалённую точку обмена, не указанную в AS_PATH. Поэтому использование Проверка маршрутов BGP для определения текущего анонсирующего префикс помогает оценить контроль над маршрутом, но не позволяет точно вывести сквозной путь трафика.
Если необходимо просмотреть историю анонсов префикса, например, менялся ли исходный ASN или появлялись ли более специфичные анонсы, можно обратиться к данным История BGP. Исторические снимки показывают состояние анонса префикса и изменения AS_PATH на определённый момент времени, но отсутствие исторических данных может быть вызвано неполнотой точек наблюдения или тем, что маршрут не был собран. Любое представление отдельного сборщика маршрутов — лишь часть глобального состояния маршрутизации Интернета и не может считаться полной истиной. Объединение данных из нескольких точек наблюдения даёт более надёжное представление о стабильности маршрутов.
RPKI: Valid, Invalid и NotFound
RPKI (Resource Public Key Infrastructure) выдаёт ROA (Route Origin Authorization) для авторизации определённого ASN на анонс конкретного префикса и может указывать максимальную длину префикса maxLength. При проверке происхождения маршрутизатор или инструмент проверки сравнивает префикс и исходный ASN из BGP-маршрута с набором VRP (Validated ROA Payload), созданным из действующих ROA. Результат проверки относится к одному из трёх состояний: Valid, Invalid и NotFound.
Состояние Valid означает, что существует по крайней мере один VRP, авторизованный префикс которого покрывает анонсируемый префикс, исходный ASN совпадает, и длина префикса находится в допустимых пределах (обычно с учётом maxLength). Состояние Invalid означает, что существует один или несколько VRP, покрывающих этот префикс, но исходный ASN не совпадает или длина префикса выходит за пределы авторизации. Согласно RFC 6811, Invalid не автоматически означает перехват маршрута или злонамеренные действия, поскольку к Invalid могут привести ошибки конфигурации, задержка обновления ROA или собственные ошибки оператора.
Состояние NotFound указывает на отсутствие VRP, покрывающего этот префикс, обычно потому, что владелец ресурса не создал ROA, или валидатор ещё не получил актуальные данные ROA. NotFound не следует трактовать как сигнал атаки; он лишь показывает, что авторизацию происхождения невозможно определить через RPKI. Используя инструмент Проверка RPKI, можно просмотреть статус проверки конкретного IP-префикса, детали совпадающих ROA и время проверки. Операторам следует фиксировать временную метку каждой проверки, поскольку данные RPKI динамически меняются, и статус префикса может измениться после публикации или отзыва ROA.
Почему Valid не является сертификатом безопасности?
Проверка происхождения маршрута RPKI определяет, разрешены ли исходная ASN и длина префикса маршрута текущим набором данных из проверенных ROA. Результат Valid не подтверждает остальную часть AS_PATH, безопасность пакетов или надёжность конечных устройств. Он также не оценивает поведение пользователей и безопасность содержимого. Злонамеренная сеть может иметь действующий ROA для своего префикса, получать результат Valid для своего маршрута и при этом вести вредоносную деятельность на собственной инфраструктуре. Поэтому результат Valid для маршрута, охватывающего IP-адрес, не гарантирует ни отсутствия злоупотреблений с этого адреса, ни надёжности сервиса.
Аналогично, статус Invalid не может напрямую означать перехват маршрута. К распространённым инженерным сценариям относятся: оператор не обновил ROA вовремя при переносе префикса, или неправильно установил maxLength, из-за чего более специфичный анонс не разрешён. Это проблемы конфигурации регистрации маршрутов, которые устраняются исправлением ROA и восстановлением статуса Valid. С другой стороны, настоящий перехватчик может использовать непокрытый префикс (то есть NotFound) для анонса, что ещё раз показывает, что статус сам по себе не является выводом о безопасности.
При сообщении оператору следует сохранять время наблюдения, конкретный префикс, исходный ASN, авторизованный ASN покрывающего VRP и maxLength, а также валидатор или источник данных. Примерная формулировка: «В указанное время 203.0.113.0/24, origin AS64496 был проверен как Invalid; существует покрывающий VRP, но нет записи, одновременно удовлетворяющей требованиям происхождения и длины». Здесь используются документальные примеры ресурсов, а не реальные предупреждения о маршрутах. Получателю необходимо проверить полный набор совпадений, а не игнорировать другую действительную авторизацию, увидев лишь один несовпадающий VRP.
Почему страна регистрации отличается от страны местоположения?
Несовпадение страны регистрации и страны местоположения не обязательно означает ошибку определения местоположения или наличие Anycast. IP-адреса выделяются региональными интернет-регистраторами транснациональным организациям, которые могут зарегистрировать их в стране штаб-квартиры, а фактическое использование осуществляется в глобальных филиалах или дата-центрах. Например, европейская компания регистрирует весь блок IP в Нидерландах, но арендует серверы в Сингапуре; при запросе страна регистрации покажет Нидерланды, а сетевые задержки и наблюдения маршрутов укажут на Сингапур. Это норма, а не аномалия.
Вышестоящий интернет-провайдер, получив крупный блок ресурсов, может выделить его разным клиентам или регионам, а регистрационные записи, коммерческие базы геолокации и кэши веб-сайтов обновляются независимо. Перенос ресурсов, изменение выделения или корректировка данных могут вызывать временные расхождения, и нельзя предполагать, что они синхронизируются через фиксированное число недель или месяцев. Следует фиксировать конкретное время запроса и источник, различать текущий регистрационный объект, исторический снимок и оценку местоположения, избегая подмены смысла одного поля другим.
К факторам сетевой топологии относятся CDN, облачные провайдеры и транснациональные выделенные линии, которые развёртывают адреса одного префикса в нескольких странах. В этом случае ни одна отдельная «страна регистрации» не может представлять фактическую точку входа трафика. Чтобы определить, предоставляет ли конкретный IP услуги в определённой стране, следует сочетать AS-путь из BGP-маршрута, активные измерения ping/traceroute и публичную информацию о регионах облачного провайдера. Делать вывод об Anycast только на основе несовпадения стран — недостаточно обоснованно.
В чём разница между Anycast (эникаст) и широковещательной рассылкой?
Anycast (эникаст) позволяет нескольким экземплярам службы использовать один и тот же адрес, а маршрутизация направляет один запрос одному из доступных экземпляров. В распространённых интернет-развёртываниях префикс, содержащий этот адрес, анонсируется из нескольких мест. Выбранный экземпляр зависит от политики маршрутизации и не гарантирует географическую близость, наименьшую задержку или минимальную нагрузку. Широковещательная рассылка отправляет пакет нескольким получателям в широковещательном домене, что полностью отличается. Инженерные практики эникаста описаны в RFC 4786.
Определение Anycast может сочетать в себе документацию оператора, явно относящуюся к данному служебному адресу, а также измерения в нескольких точках, проведённые одновременно, и идентификаторы экземпляров. Один и тот же ASN может появляться на нескольких Anycast-узлах, поэтому не требуется, чтобы конечные ASN различались; разные ASN или разные traceroute-пути также не доказывают автоматически Anycast, поскольку изменения маршрутизации, туннели и ограничения измерений могут повлиять на результат. Следует пояснить, насколько далеко могут подтверждать доказательства, и не характеризовать адрес лишь на основе нескольких меток стран.
Распространённая ошибка — принимать различие в поле страны за доказательство Anycast, например, когда один и тот же IP в разных коммерческих базах показан как США и Германия. Это лишь указывает на несогласованность источников геолокационных данных и может быть связано с регистрацией, маршрутизацией или обновлением баз, но ни в коем случае не является достаточным условием Anycast. Любое эксплуатационное суждение должно чётко различать возможность и доказательство, избегая записи непроверенных предположений в качестве выводов.
Иллюстративный случай: кто является регистрантом, оператором и арендатором?
Ниже приведён иллюстративный сценарий, не основанный на реальных измерениях. Предположим, что запрашивается адрес из документации 192.0.2.10, RDAP показывает страну регистрации США, регистрирующую организацию Example Corp, а исходный ASN, анонсирующий маршрут BGP, принадлежит некоему европейскому облачному провайдеру. Такое расхождение возможно потому, что Example Corp сдала диапазон адресов в аренду облачному провайдеру, который развернул пограничные узлы во Франкфурте и Токио, но не обновил регистрационные данные. На основании только этих сведений невозможно подтвердить текущее физическое местоположение этого IP или используется ли Anycast.
Продолжая это предположение: две точки измерения, расположенные вблизи Франкфурта и Токио, каждая достигает локального экземпляра службы и получает различные сверяемые идентификаторы экземпляров, при этом целью запроса в обоих случаях является один и тот же адрес из документации 192.0.2.10. В сочетании с явным указанием оператора на Anycast для этого адреса это может подтвердить суждение о развёртывании в нескольких точках. Здесь описан лишь логический пример, не утверждается, что из любой точки мира можно получить задержку менее 10 миллисекунд. Статус RPKI Valid по-прежнему лишь проверяет авторизацию происхождения префикса и не доказывает местоположение экземпляров.
К неизвестным вопросам в этом случае относятся: конкретная личность арендатора, открыты ли служебные порты для всех регионов, механизм синхронизации состояния между экземплярами, наличие промежуточной сетевой фильтрации пакетов. Эксплуатационный персонал должен добросовестно фиксировать эти неизвестные элементы, а не скрывать недостаток доказательств за меткой «Anycast». Классификация не означает вредоносность, отсутствие совпадения не означает атаку, чёткое описание границ — основа профессионального суждения.
Почему исторические записи не совпадают с текущими результатами?
События в RDAP обычно описываются такими полями, как eventAction и eventDate, например registration или last changed; некоторые интерфейсы могут обобщённо показывать «updated». Эти даты описывают события объекта регистрации и не равнозначны времени физического перемещения сервера. Изменение адреса электронной почты, статуса или административных данных может изменить время обновления, тогда как местоположение службы может измениться, но не отразиться в соответствующих полях. Необходимо сохранять исходные названия событий и не интерпретировать все даты как перенос адреса.
Разделение префиксов и передача ресурсов — частые причины. После разделения большого блока /16 на несколько /24 часть небольших блоков может быть выделена другим организациям, но поле страны в родительской регистрационной информации сохраняет исходное значение. При запросе RDAP для отдельного /24 может вернуться историческое значение страны родительского блока, тогда как BGP-маршрут показывает, что этот небольшой блок уже анонсируется ASN из другой страны. Разные точки наблюдения также приводят к расхождениям: коммерческие IP-базы основаны на разных источниках данных и времени сбора, расхождение снимков может достигать нескольких месяцев.
Следующий условный пример показывает, как фиксировать доказательства. Правильный метод обработки — сохранять все исходные записи и помечать время запроса. Например: в январе 2024 года RDAP показывал страну Великобритания, в июне 2024 года путь BGP проходил через Германию, в сентябре 2024 года конечная точка traceroute с одной точки наблюдения находилась в Нидерландах. Нельзя просто сказать: «этот IP переехал в Нидерланды», следует сказать: «в разное время и с разных точек наблюдения существуют расхождения, возможно связанные с корректировкой маршрутизации или задержкой обновления баз данных». Так сохраняются доказательства и избегается чрезмерный вывод.
Как объединять доказательства и сохранять неизвестные элементы?
Полное суждение по запросу IP следует разделять на четыре категории доказательств. Регистрационный контекст берётся из RDAP и WHOIS, включая регистрирующую организацию, страну, дату регистрации, контактный адрес электронной почты и статус, но не содержит физической локализации или личности конечного пользователя. Состояние маршрутизации берётся из BGP и RPKI, включая анонсирующий ASN, путь AS, действительность или недействительность RPKI, видимость, и отражает только достижимость плоскости управления, не гарантируя полный путь плоскости данных. Оценка местоположения берётся из коммерческих IP-баз, задержки и traceroute и является вероятностным суждением.
Непосредственное поведение должно фиксироваться независимо, например, инициирует ли IP активное сканирование, разрешает ли вредоносные доменные имена, отвечает ли на определённые порты. IP с регистрационной информацией жилого интернет-провайдера, даже если географическое положение совпадает с некоторым городом, не означает, что этот IP принадлежит реальному домашнему пользователю, поскольку может использоваться прокси или хостинг. Ключевые моменты различения жилого и нативного IP см. в Резидентские IP, IP хостинга у ISP и дата-центров: отличия. При недостаточном покрытии точек наблюдения один и тот же IP может показывать недостижимость маршрута в некоторых регионах, что не доказывает глобальную недостижимость, см. Репутация подсети /24: охват наблюдений и доля риска.
Предположим, страна регистрации — Канада, ASN управляется канадским интернет-провайдером, RPKI — Valid, коммерческая база оценивает Торонто, и часть канадских точек измерения показывает низкую задержку. Можно указать, что эти результаты согласуются с расположением службы в Канаде, но нельзя записывать это как доказательство физического местоположения или делать вывод о нормальной работе на основе RPKI. Регистрация — это данные, маршрутизация — наблюдение, местоположение — оценка, запись поведения также имеет источник и границы измерения; во всех выводах необходимо указывать момент времени, условия и части, которые остаются неподтверждёнными.
Часто задаваемые вопросы и материалы для повторной проверки
Частый вопрос первый: означает ли смена ASN смену оператора? Не обязательно. ASN представляет домен политики маршрутизации, крупный оператор может владеть несколькими ASN, а предприятие может мигрировать к облачному провайдеру, сохранив исходный диапазон IP. Необходимо проверить, анонсируется ли префикс IP разными ASN в одном и том же маршруте BGP или есть ли изменения пути AS, и судить в сочетании с регистрационной информацией, действительно ли произошла смена сетевого провайдера.
Проверка происхождения RPKI не предотвращает все атаки маршрутизации и не удостоверяет полный AS_PATH. Строгая формулировка: «маршрут относительно текущего набора VRP является Valid, Invalid или NotFound», не следует упрощать Invalid до «ROA недействителен», это не одно и то же. RDAP также не является инструментом локализации конечного лица: даже если публичный объект содержит информацию о лице или контактах, это по-прежнему регистрационные данные ресурса, по которым нельзя идентифицировать текущего инициатора запроса или точный адрес.
Схема повторной проверки заявки должна требовать от подателя: время запроса (UTC), конкретный IP или префикс, снимок RDAP/WHOIS, таблицу маршрутизации BGP или источник наблюдения traceroute, текущее состояние (например, сбой соединения или утечка маршрута), а также конкретную проблему. На основе этого эксплуатационный персонал сначала сверяет регистрационные поля, затем проверяет RPKI и путь AS, и в конце обращается к локализации и активным измерениям. Использование этой схемы снижает ошибочные суждения вида «поле страны не совпадает — значит взломано».