Почему три образца с метками не означают риск всего диапазона?
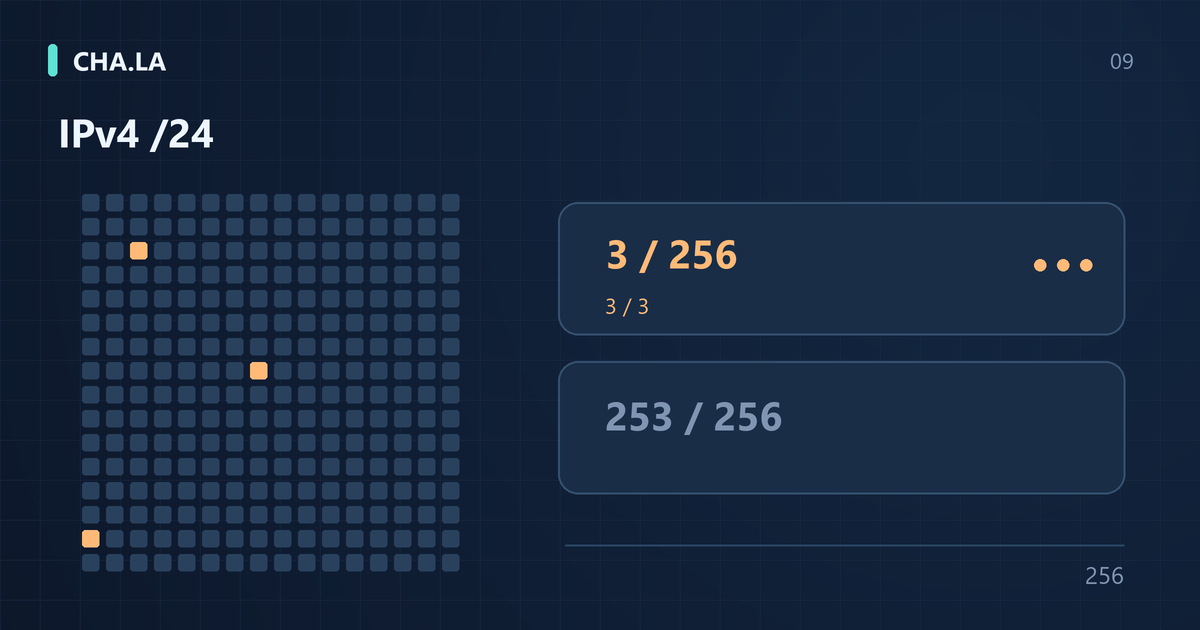
Предположим, на странице Проверка IP-адреса вы видите сводное представление сети /24: недавно наблюдались только 3 IPv4-адреса, и все 3 имеют метки риска, интерфейс может показывать «100% помечено». Это число легко прочитать неверно, но оно говорит лишь о том, что все адреса в наблюдаемой выборке были помечены, а не о том, что все 256 адресов в сети /24 являются вредоносными. Мы явно указываем, что это лишь вычислительный пример, а не измерение какой-либо реальной сети. В доле выборки 100% числитель — это 3 наблюдаемых адреса, знаменатель — также 3 наблюдаемых адреса; при делении получается 100%, но знаменатель вообще не охватывает 253 ненаблюдаемых адреса этой сети /24.
Это заблуждение возникает из-за принятия «наблюдаемой части» за «всё множество». Многие панели безопасности, платформы разведки угроз или интерфейсы маршрутных предупреждений по умолчанию показывают записи, появившиеся в заданном временном окне; адреса вне окна, без трафика или не попавшие в датчики, не попадают в числитель и не изменяют долю 100%. Пока много адресов не наблюдаются, процент на странице не позволяет делать выводы обо всей сети. Читатель, видя долю меток 100%, должен сначала проверить наличие пояснений типа «основано на недавних наблюдениях» или «охват выборки».
Иными словами, то, что эти 3 адреса помечены, говорит лишь о том, что у недавно замеченных 3 адресов есть комментарии безопасности. Нельзя экстраполировать это на крайне высокий риск всей сети /24, и наоборот, нельзя доказывать, что эти 3 адреса обязательно являются вредоносными источниками атак. Например, эти 3 адреса могут принадлежать какому-то выходному узлу Tor, который многократно сканировался и о котором поступали жалобы, а остальные 253 адреса той же сети /24 никогда не вызывали тревог. Если принять «все наблюдаемые образцы помечены» за «вся сеть помечена», то малое поведение будет ошибочно принято за репутацию всего диапазона IP, и именно это ключевое смещение разбирается в данной статье.
Почему пишут /24, а не сеть класса C?
С введением бесклассовой междоменной маршрутизации в IPv4 /24 означает, что первые 24 бита — это сетевой префикс, а оставшиеся 8 бит — часть хоста, поэтому такой префикс содержит 2 в степени 8, то есть 256 адресов, в диапазоне от a.b.c.0 до a.b.c.255. Традиционно /24 принято называть сетью класса C, но это историческое название. До появления CIDR IPv4 делился на классы, и сеть класса C имела маску по умолчанию 255.255.255.0, что внешне совпадает с /24, но между ними есть важное различие в современном контексте маршрутизации и статистики.
Согласно RFC 4632, CIDR больше не опирается на границы классов A/B/C, можно анонсировать и агрегировать префикс любой длины. Реальные маршрутные префиксы часто не являются ровными /24, например, организация может анонсировать /20, охватывающий 16 последовательных сетей /24, а длина префикса в обновлении BGP-маршрута или в RPKI ROA может быть больше или меньше. Поэтому рассматривать /24 как независимую границу сети не всегда соответствует реальной топологии. Соседние адреса, оказавшиеся в одной /24, не обязательно находятся в одной физической подсети, у одного арендатора или под одним маршрутным префиксом.
На уровне статистики есть ещё одна частая путаница: в традиционном расчёте подсетей число доступных хостов в /24 равно 254, поскольку .0 обычно считается адресом сети, а .255 — широковещательным адресом. Однако в статистике разведки угроз при оценке охвата или доли меток всего префикса /24 в знаменателе следует использовать полное множество адресов CIDR, то есть 256, включая .0 и .255. Если взять за знаменатель 254, охват окажется слегка завышен; а если для оценки репутации выписать все 256 адресов, нужно явно применять современную семантику CIDR, а не традиционное число хостов класса C. Любое утверждение «в классе C 254 IP» обычно относится к числу доступных хостов и не равно статистической совокупности для оценки охвата риска.
Охват, доля выборки и доля известных меток во всей сети
Когда на странице сети /24 появляются три разных процента, главное — понять знаменатель каждого числа. Первый шаг: охват. Пусть в этой /24 недавно наблюдались только 3 адреса, знаменатель — 256, числитель — 3, тогда охват равен 3 ÷ 256 = 1,171875%. Он отвечает на вопрос «какую долю адресов этого префикса мы вообще видели за это время», а не «сколько адресов проблемные». Низкое значение говорит лишь о малом количестве наблюдений, а не о том, что остальные адреса чистые или опасные.
Второй шаг: доля меток в наблюдаемой выборке. Числитель — число помеченных среди 3 наблюдаемых адресов, знаменатель — 3 наблюдаемых адреса. Если все 3 помечены, результат 100%. Это отвечает на вопрос «сколько из немногих увиденных образцов имеют комментарии о риске». Это условная доля, а не доля для всей сети. Её ограничение в том, что и числитель, и знаменатель зависят от окна наблюдения, источника данных и частоты обновления меток, и она не представляет общий уровень риска для 256 адресов.
Третий показатель — доля известных меток во всей сети: числитель — 3 известных помеченных адреса, знаменатель — 256, получается 1,171875%, примерно 1,17%. В данном примере 253 адреса не наблюдались, их нельзя считать проверенными без совпадений. 3/256 означает, что из 256 адресов 3 известных помеченных, но нельзя писать «примерно 1,17 из 256». Это по-прежнему степень покрытия метками, а не реальная доля вредоносности, поскольку сами метки могут описывать лишь хостинг, VPN или Tor.
Неизвестные адреса нельзя относить ни к безопасным, ни к вредоносным
253 непомеченных адреса следует разделить на разные состояния, а не называть одним словом «безопасные» или «виновные». Ненаблюдаемый, нет совпадения, ошибка данных, устаревший — эти четыре категории в примечаниях страницы имеют разный смысл. Ненаблюдаемый означает, что в недавнем прошлом датчики, запросы или события трафика не видели эти адреса; нет совпадения — что адрес проверялся, но в базе нет соответствующей записи; ошибка данных — что запрос не дал результата из-за таймаута, формата или недоступности вышестоящего источника; устаревший — что метка когда-то была, но вышла за пределы временного окна или запись утратила силу и больше не отображается.
Понимание этих различий важно для оценки рисков читателем. Например, если при запросе RDAP, BGP или RPKI ROA для адреса истекает время ожидания, возникающее «неизвестно» имеет иную достоверность, чем «не наблюдалось» для адреса, который никогда не отвечал на сканирование портов. Первое может быть временным сбоем, второе — просто отсутствием экспозиции. Но в любом случае «неизвестно» не равно безопасности. Называть неразмеченное «проверенно безопасным» значит недооценивать риск, а называть неразмеченное «потенциально вредоносным» — переоценивать угрозу. Правильный подход — открыть ссылку Источники данных и методика на странице и проверить частоту обновления данных, источники меток, правила дедупликации и временное окно.
При оценке риска неразмеченные адреса следует выделять в отдельное состояние ожидания наблюдения, а не включать напрямую в скоринг угроз. Зрелые операционные команды одновременно отслеживают охват наблюдения, долю размеченных адресов и время обновления меток, а также настраивают оповещения о сбоях базы данных или недостаточном покрытии. Например, если в /24 ни один из 253 адресов не наблюдался, и служба безопасности считает этот диапазон нулевым риском, можно пропустить скрытую вредоносную инфраструктуру; если же все адреса внести в чёрный список, возникнет масса ложных срабатываний. Отличие неизвестного от известных негативных данных — первый шаг к распознаванию репутации всего диапазона IP.
Наблюдаемая выборка может иметь систематическую ошибку отбора
Репрезентативность этих выборок зависит от способа сбора. Если выборка формируется из оповещений, жалоб, индикаторов компрометации или активных запросов пользователей, адреса с аномалиями или вызывающие подозрение с большей вероятностью попадут в набор, а адреса без внимания — реже. Нужно сначала понять, как данные поступают в систему, а не предполагать по умолчанию, что они случайно выбраны из всего диапазона при отсутствии описания выборки. При одинаковом объёме выборки случайный отбор и сбор по срабатыванию оповещений поддерживают разные выводы.
Если канал сбора смещён в сторону аномальных событий, прямая экстраполяция доли размеченных адресов на весь диапазон может завысить риск; другие смещения сбора могут дать ошибку в разных направлениях. Если все три образца имеют метки, это описывает только состояние этих трёх образцов в текущем источнике. Чтобы сообщить оценку генеральной совокупности, доверительный интервал или границы погрешности, необходимо явно описать план выборки, определения меток и модельные допущения, а не вычислять кажущееся точным заключение о безопасности всего диапазона на основе одного лишь числа 100%.
Именно поэтому мы неоднократно подчёркиваем, что не следует делать выводы о всём диапазоне IP по малому числу образцов. Злоумышленник может арендовать небольшой блок хостинговых IP для сканирования, тогда как большинство адресов в том же /24 могут принадлежать легитимным облачным арендаторам; либо три хоста в /24 контролируются ботнетом, а соседние адреса исправны. Смещение выборки приводит к тому, что 100% размеченных на странице выглядят скорее как предупреждение, чем как вероятность риска для всего диапазона. При интерпретации таких пропорций читателю следует проверять способ сбора данных, логику дедупликации событий и активное временное окно, чтобы не принять систематическую ошибку отбора за закономерность генеральной совокупности.
Сначала различать метки назначения и записи поведения
Даже если у немногих адресов действительно есть метки, нельзя приравнивать все метки к вредоносному вторжению. VPN, Tor, прокси, хостинг — это признаки назначения или способа развёртывания; например, адрес может быть выходным IP, используемым публичным VPN-сервисом. VPN и Tor сами по себе являются законными инструментами конфиденциальности, через них ежедневно выходят в интернет множество обычных пользователей, а коммерческие организации также направляют трафик через прокси-выходы. Поэтому такие метки скорее указывают на «характеристику инфраструктуры», чем на «квалификацию вредоносного поведения».
В противоположность им, вредоносные отчёты о сканировании, попытки подбора пароля перебором, связь с C2 относятся к поведенческим меткам и обычно поступают от средств защиты или сторонних источников. Вес и риск ложных срабатываний у этих двух типов различаются. IP-адреса хостинг-провайдеров часто одновременно помечаются как VPN, прокси и источники сканирования, поскольку злоумышленники также арендуют облачные серверы или прокси-выходы, но у такой инфраструктуры есть и множество законных применений; один лишь статус хостинга или прокси не доказывает вредоносность конкретного запроса. Дублирующиеся источники и исторические записи нельзя считать независимыми доказательствами: если один и тот же адрес цитируется десятью разведывательными интерфейсами, это не означает десять независимых событий — скорее всего, это распространяемые копии одного источника данных, что легко приводит к завышенному подсчёту. Из IP определён как VPN или прокси: как проверить ошибку можно понять, почему метки VPN или прокси нельзя напрямую использовать как основание для блокировки.
В практической эксплуатации следует различать тип метки, время первого обнаружения, источник доказательств и идентификатор дедупликации. Например, адрес от хостинг-провайдера с единственной меткой «выход Tor» не следует обрабатывать так же, как адрес из оповещения контроллера домена с меткой «сканирование горизонтального перемещения». Риск первого в большей степени связан с трудностью аудита анонимного трафика, тогда как второй напрямую указывает на признаки внутреннего вторжения. Если страница относит оба случая к «высокому риску» и показывает проценты, это вводит читателя в заблуждение, заставляя думать, что весь /24 необходимо заблокировать. Только понимая семантику меток, можно удерживать риск подсети в разумных пределах.
Одна и та же подсеть, ASN и арендатор — не одно и то же
Подсеть /24 содержит 256 IPv4-адресов, от .0 до .255, а не 254 обычно упоминаемых доступных адреса хостов. Это различие обусловлено историческими причинами: в ранних классовых сетях адрес сети и широковещательный адрес с маской подсети по умолчанию 255.255.255.0 для класса C не могли назначаться хостам. В современных развертываниях CIDR /24 — это лишь длина префикса, которая автоматически не выделяет роли сетевого и широковещательного адресов; однако во многих операторских и облачных средах /24 по-прежнему часто используется как единица распределения или управления. Поэтому при наблюдении за подсетью /24 знаменатель статистики должен составлять все 256 адресов, а не 254. В противном случае покрытие выборки будет завышено, а неизвестная часть недооценена.
Соседние адреса не доказывают принадлежность одному арендатору. Два IP в одном /24 могут быть выделены совершенно разным клиентам, могут принадлежать разным виртуальным машинам одного облачного арендатора или использоваться разными пользователями в разное время. Одинаковый ASN лишь указывает, что адреса анонсируются через одну автономную систему, которая может быть крупным облачным провайдером или оператором, обслуживающим тысячи независимых клиентов. Один и тот же BGP-префикс означает лишь одну агрегированную запись в таблице маршрутизации, тогда как реальное распределение может быть более детальным, например /20, разделённый на несколько /24 для разных отделов или downstream-клиентов. Поэтому нельзя делать вывод, что другие IP того же диапазона представляют риск только потому, что один IP был помечен как вредоносный.
Реальный BGP-анонс может быть /20, могут существовать и более специфичные префиксы; /24 на странице репутации часто является лишь окном статистики. Участие нескольких адресов в атаке не доказывает безопасность или вредоносность остальных. Можно сверить диапазон маршрутизации и наблюдения со страницей через Поиск IP-префиксов и Проверка маршрутов BGP, а затем посмотреть регистрационный диапазон через RDAP. Разные инструменты могут показывать объекты с разной степенью детализации, поэтому нельзя рассматривать агрегацию маршрутов как границу арендатора.
Как временное окно меняет картину
Оценка риска адресного блока зависит от наблюдений за определённый период. Предположим, за последние 7 дней в блоке /24 наблюдались только 3 адреса, все 3 получили метки вредоносной активности, а для остальных 253 записей наблюдений нет. Тогда охват составляет 3/256, около 1,17%; доля меток среди наблюдавшихся адресов равна 100%, а доля известных меток во всём блоке — 1,17%. Расчёт основан на условии, что наблюдались только 3 адреса. Нельзя получить такой же охват только из того, что 3 адреса имеют метки, а 253 — нет. Проверенный адрес без совпадения отличается от адреса, который не наблюдался. Эти числа также не позволяют определить безопасность остальных адресов.
Временное окно влияет на пропорцию. Если провайдер недавно очистил злоупотребляющие ресурсы, вредоносные IP могут быть отключены, и метки исчезнут; если арендаторы мигрируют, ранее помеченные IP могут быть перераспределены нормальным пользователям; если наблюдение приостановлено или обновление источников данных задерживается, размер выборки уменьшится. Все эти изменения могут сделать пропорцию выборки в определённый момент более чистой или более грязной, но это не означает реального изменения риска. Поэтому при сравнении данных за разные моменты времени необходимо убедиться в согласованности временного окна и времени обновления.
Мы не можем утверждать, какую долю интернет-IP охватывает наш сайт, поскольку нет единого полного набора наблюдений. Любой профиль подсети, основанный на небольшой выборке, является лишь локальным снимком. Когда пользователь видит, что метки в определённом /24 сегменте исчезли, он должен проверить, есть ли новые записи наблюдений для этого сегмента и обновились ли источники данных, а не сразу считать, что безопасность улучшилась.
Операционная диагностика: сначала смотрите прямые доказательства по целевому адресу
После получения оповещения сначала посмотрите доказательства событий по самому целевому IP, например, логи потоков с временными метками, запросы приложений, записи устройств безопасности и проверяемые записи списков. RDAP и BGP предоставляют регистрационный и маршрутный фон, но не являются прямым доказательством вредоносного поведения; пассивные DNS-ассоциации также нужно сверять по времени и назначению. Метки соседних IP могут служить лишь контекстом для дальнейшего расследования, но не заменяют доказательства по самому целевому адресу, и тем более нельзя только по изменению ASN делать вывод о смене арендатора.
Небольшое количество помеченных соседей не приводит автоматически к блокировке. Предположим, в /24 сегменте 5 IP помечены как вредоносные; эти 5 IP могут быть узлами одной атакующей группы или разными клиентами, каждый из которых был скомпрометирован. Если целевой IP не имеет никаких доказательств вредоносного поведения, блокировать его только из-за наличия вредоносных соседей в том же сегменте — значит рисковать нанести ущерб нормальным пользователям. Следует фиксировать доказательства, отмечать охват выборки и назначать ответственного за пересмотр для регулярной проверки.
Рассмотрим ещё один гипотетический сценарий: в /20 сегменте в одном /24 наблюдается 3 IP с поведенческими метками, а по 253 адресам нет данных наблюдений. Даже если три метки выглядят похожими, они могут происходить из повторного распространения одного источника, а не из трёх независимых событий. Следующим шагом следует проверить источник записей, время и записи по самому целевому адресу, сохраняя неизвестные отношения арендаторов. Это пример, иллюстрирующий порядок суждений, а не измерение какого-либо реального сегмента сети.
Что спрашивать у поставщика при закупке?
При закупке сетевых услуг или IP-разведки нельзя полагаться только на заявленную поставщиком «чистоту». Нужно спрашивать, каковы источники данных: собственные honeypot-системы, сторонние чёрные списки или пассивный DNS; какова частота обновления — в реальном времени, ежедневно или еженедельно; каков знаменатель покрытия, включает ли он все 256 адресов; можно ли экспортировать конкретные записи для проверки. Если поставщик не может предоставить эти детали, его обещания «чистоты» недостоверны.
Не принимайте гарантии «стопроцентной чистоты». В сети любого типа возможны прежние злоупотребления или проблемы общего выхода в интернет: устройства в домашних сетях могут заражаться вредоносным ПО, а адреса, продаваемые как «нативные», могут использоваться арендаторами для злоупотреблений. Поставщик может предоставить статистику своих наблюдений, но она не гарантирует абсолютной безопасности. Уточните порядок исправления ошибок, ожидаемый срок обработки и канал обжалования. Отделяйте обязательства поставщика от уже проверенных фактов.
Классификации, такие как резидентский, мобильный и хостинговый, описывают различные сетевые контексты, и из категории нельзя напрямую вывести, кто более склонен к злонамеренной активности. Динамическое распределение, совместное использование, покрытие данных и политики целевого сервиса влияют на фактический опыт. При чтении Резидентские IP, IP хостинга у ISP и дата-центров: отличия следует разбирать маркетинговые ярлыки на проверяемые условия доступа, использования и распределения, а затем согласовывать критерии приёмки для конкретного бизнес-сценария.
Как представить профиль подсети, не вводя в заблуждение?
При разработке интерфейса профиля подсети следует одновременно показывать общее количество адресов (например, 256 для /24), количество наблюдаемых адресов, количество адресов с метками и количество неизвестных адресов. Это наглядно демонстрирует охват выборки. Например, если наблюдаются 3 адреса, помечены 3, неизвестны 253, отображается «Охват 1,17%, известные метки 1,17%». Не показывайте только долю вредоносных меток, это введёт пользователей в заблуждение.
Не используйте сетку /24, где одна клетка соответствует одному IP, для отображения IPv6, поскольку /64 IPv6 содержит 2^64 адресов и не может быть отображён на 256 клеток. Вместо этого используйте агрегированную статистику или выборочную визуализацию.
Использование Калькулятор CIDR позволяет быстро подтвердить количество адресов в префиксе. При отображении IPv6 избегайте ошибочного предположения, что «соседи внутри /64 эквивалентны арендаторам». Например, в IPv6 диапазон /64 обычно выделяется одной подсети, но внутри этой подсети может быть несколько контейнеров или виртуальных машин.
Часто задаваемые вопросы и контрольный список проверки
Влияет ли аномалия одного адреса на соседние, зависит от того, применяет ли целевой сервис правила по отдельному IP, префиксу, ASN или другим сигналам; нельзя безосновательно утверждать, какой подход используют большинство сайтов. Нулевая метка лишь означает, что при конкретных данных и правилах совпадений не найдено, и не доказывает безопасность. Наблюдение всех 256 адресов также не равно наличию меток у всех; даже если каждый адрес имеет какую-либо метку, это не доказывает, что весь диапазон контролируется одним лицом. Охват, значение меток и атрибуция владельца — три независимых вопроса.
Контрольный список включает: общее число адресов, число наблюдаемых адресов, число адресов с метками, число неизвестных адресов, временное окно, источники данных, BGP-префикс, регистрационные данные RDAP. Подтвердив это, принимайте решение. Не делайте выводов по одному числу.
Для дальнейшего чтения используйте Проверка репутации IP: риски, чёрные списки и прокси и RDAP, ASN, BGP и RPKI: что показывают данные об IP. Эти два руководства помогут понять, как собирать и интерпретировать прямые и косвенные свидетельства об IP, избегая принятия малой выборки за репутацию всего диапазона IP.