Três amostras com rótulos: por que isso não significa que todo o bloco é arriscado?
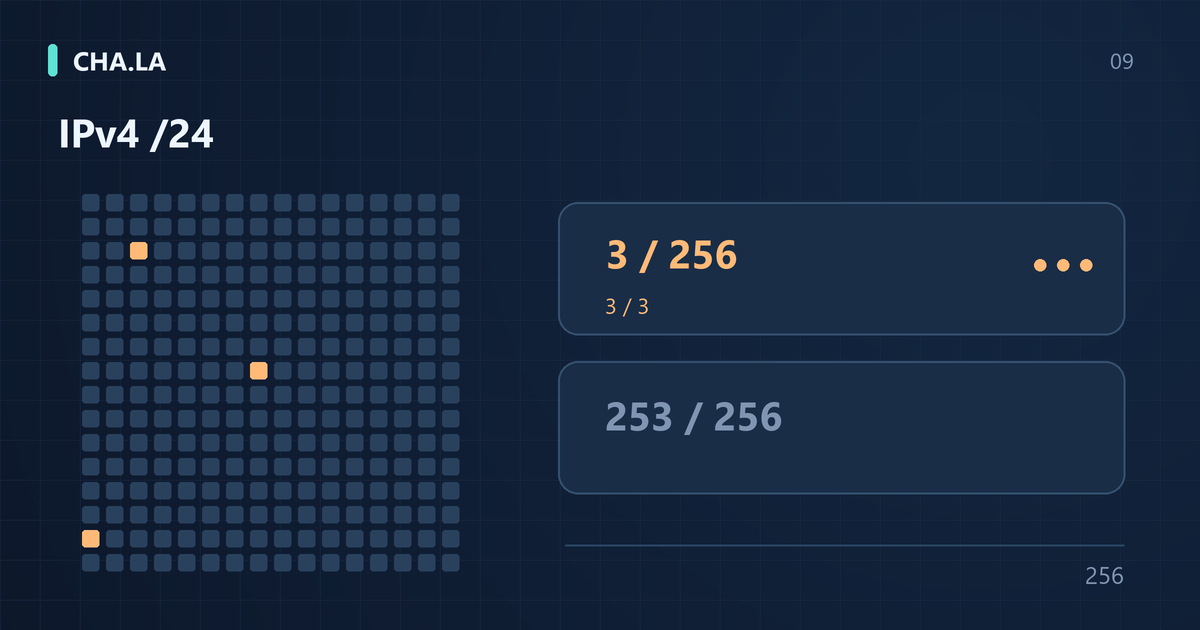
Suponha que você veja uma visão resumida de um bloco /24 em uma página de Consulta de IP: recentemente apenas 3 endereços IPv4 foram observados, e todos os 3 têm rótulos de risco. A interface pode mostrar "100% marcados". Esse número é facilmente mal interpretado, mas ele só indica que todos os endereços da amostra observada receberam rótulos, e não que os 256 endereços do /24 sejam maliciosos. Deixamos claro que este é apenas um exemplo de cálculo, e não uma medição de um bloco real. A proporção de 100% tem como numerador 3 endereços observados e como denominador também 3 endereços observados; a divisão resulta em 100%, mas o denominador não cobre os 253 endereços não observados do /24.
Esse equívoco surge de tratar a "parte observada" como "o todo". Muitos painéis de segurança, plataformas de inteligência de ameaças ou interfaces de alerta de roteamento exibem por padrão apenas os itens que apareceram dentro da janela de tempo definida. Endereços fora da janela, sem tráfego ou que não foram detectados por sensores não entram no numerador nem alteram a proporção de 100%. Enquanto houver muitos endereços não observados, a porcentagem na página não permite inferência sobre o bloco inteiro. Ao ver 100% de rótulos, o leitor deve primeiro verificar se há uma nota como "baseado em observações recentes" ou "cobertura da amostra".
Em outras palavras, os 3 endereços com rótulos indicam apenas que esses 3 endereços vistos recentemente possuem anotações de segurança. Não se pode extrapolar que todo o bloco /24 tem risco alto, nem provar o contrário, que esses 3 sejam certamente fontes de ataque maliciosas. Por exemplo, os 3 podem vir de um mesmo nó de saída Tor, com histórico de múltiplos escaneamentos e denúncias, enquanto os outros 253 endereços do /24 nunca geraram qualquer alerta. Se confundirmos "amostra observada toda rotulada" com "bloco inteiro rotulado", estaremos transformando poucos comportamentos na reputação de todo o range de IPs. Esse é o viés central que este artigo desmonta.
Por que escrever /24 em vez de rede classe C?
Após a adoção do roteamento interdomínio sem classes (CIDR) no IPv4, /24 indica que os primeiros 24 bits são o prefixo de rede e os 8 bits restantes são a parte de host. Portanto, esse prefixo contém 2 elevado a 8, ou seja, 256 endereços, variando de a.b.c.0 a a.b.c.255. Tradicionalmente, as pessoas costumam chamar /24 de rede classe C, mas essa é uma nomenclatura histórica. Antes do CIDR, o IPv4 era dividido em classes, e a máscara padrão da classe C é 255.255.255.0, que superficialmente equivale a /24. Porém, no contexto moderno de roteamento e estatísticas, há diferenças importantes.
De acordo com a RFC 4632, o CIDR não depende mais dos limites de classes A/B/C; qualquer comprimento de prefixo pode ser anunciado e agregado. Os prefixos de roteamento reais frequentemente não são /24 uniformes. Por exemplo, uma organização pode anunciar um /20, que abrange 16 /24 consecutivos, e um anúncio BGP ou um ROA RPKI pode ter prefixo mais longo ou mais curto. Portanto, tratar um /24 como fronteira de rede independente nem sempre corresponde à topologia real. Endereços vizinhos no mesmo /24 também não implicam que estejam na mesma sub-rede física, no mesmo locatário ou sob o mesmo prefixo de rota.
Há outra confusão comum na estatística: no cálculo tradicional de sub-redes, o /24 tem 254 hosts utilizáveis, pois .0 costuma ser o endereço de rede e .255, o de broadcast. Mas em estatísticas de inteligência de ameaças, ao avaliar a cobertura ou a proporção de rótulos de um prefixo /24 inteiro, o denominador deve ser o conjunto completo de endereços do CIDR, ou seja, 256, incluindo .0 e .255. Usar 254 como denominador superestimaria levemente a cobertura. Se quisermos extrair todos os 256 endereços para avaliação de reputação, precisamos usar explicitamente a semântica CIDR moderna, e não a contagem de hosts da classe C tradicional. Qualquer afirmação de que "classe C tem 254 IPs" geralmente se refere a hosts utilizáveis, e não ao universo estatístico da cobertura de risco.
Cobertura, proporção da amostra e proporção de rótulos conhecidos no bloco inteiro
Quando uma página de /24 mostra três porcentagens diferentes, o essencial é identificar o denominador de cada número. Primeiro passo: cobertura. Suponha que esse /24 tenha apenas 3 endereços observados recentemente; o denominador é 256, o numerador é 3, e a cobertura é 3÷256=1,171875%. Ela responde à pergunta: "que proporção dos endereços desse prefixo vimos neste período?", e não "quantos endereços têm problemas?". Um número baixo indica apenas pouca observação, sem dizer que o restante está limpo ou perigoso.
Segundo passo: proporção de rótulos na amostra observada. O numerador é a quantidade de endereços rotulados entre os 3 observados, e o denominador é 3. Se os 3 estiverem rotulados, o resultado é 100%. Ela responde: "entre as poucas amostras já vistas, quantas têm anotações de risco?". É uma proporção condicional, e não do bloco inteiro. Sua limitação é que numerador e denominador dependem da janela de observação, das fontes de dados e da frequência de atualização dos rótulos, e não representam a taxa de risco global dos 256 endereços.
O terceiro indicador é a proporção de rótulos conhecidos no bloco inteiro: numerador 3 endereços conhecidos com rótulos, denominador 256, resultando em 1,171875%, aproximadamente 1,17%. Neste exemplo, outros 253 endereços não foram observados; não podemos tratá-los como consultados e sem correspondência. 3/256 significa que, dos 256 endereços, 3 são conhecidos com rótulos; não se pode escrever "cerca de 1,17 em 256". Isso ainda é cobertura de rótulos, não taxa real de malícia, pois os rótulos podem descrever apenas hospedagem, VPN ou Tor.
Endereços desconhecidos não podem ser classificados como seguros ou maliciosos
Os 253 endereços não rotulados precisam ser separados em estados diferentes, em vez de agrupados como "seguros" ou "culpados". Não observado, sem correspondência, falha de dados e expirado têm significados distintos nas notas da página. Não observado significa que nenhum sensor, consulta ou evento de tráfego recente viu esses endereços; sem correspondência significa que, embora consultado, o banco de dados não tem entrada correspondente; falha de dados indica que a consulta não obteve resultado por timeout, formato ou indisponibilidade da fonte; expirado significa que havia um rótulo antes, mas ele saiu da janela de tempo ou o registro perdeu validade e não é mais exibido.
Entender essas diferenças é importante para o leitor avaliar o risco. Por exemplo, uma consulta a RDAP, BGP ou RPKI ROA que excede o tempo limite produz um "desconhecido" com credibilidade diferente de um "não observado" que nunca foi atingido por varreduras de porta. O primeiro pode ser uma falha temporária; o segundo pode simplesmente não estar exposto. Mas, em qualquer caso, "desconhecido" não significa seguro. Dizer que algo não rotulado é "verificado como seguro" subestima o risco, e dizer que é "potencialmente malicioso" superestima a ameaça. A abordagem correta é consultar o link Fontes de dados e metodologia na página para confirmar a frequência de atualização dos dados, a origem dos rótulos, as regras de deduplicação e a janela de tempo.
Na avaliação de risco, endereços não rotulados devem ser colocados separadamente em estado de observação pendente, em vez de serem incluídos diretamente na pontuação de ameaça. Equipes de operação maduras acompanham simultaneamente a cobertura de observação, a proporção de rótulos e o tempo de atualização dos rótulos, e disparam alertas para falhas no banco de dados ou cobertura insuficiente. Por exemplo, em um /24 com 253 endereços não observados, se a equipe de segurança o tratar como risco zero, pode perder infraestrutura maliciosa latente; se colocar todos na lista negra, gerará muitos falsos positivos. Distinguir entre desconhecido e dados negativos conhecidos é o primeiro passo para identificar a reputação de um bloco IP inteiro.
Amostras observadas podem ter viés de seleção
A representatividade dessas amostras depende do método de coleta. Se as amostras vêm de alertas, denúncias, IOCs ou consultas ativas de usuários, endereços anômalos ou suspeitos podem entrar com mais facilidade no conjunto, enquanto endereços não observados aparecem menos. É preciso entender primeiro como os dados entram no sistema, e não assumir que são selecionados aleatoriamente de todo o bloco sem uma descrição da amostragem. Com o mesmo número de amostras, amostragem aleatória e coleta disparada por alertas sustentam conclusões diferentes.
Se os canais de coleta favorecem eventos anômalos, extrapolar diretamente a proporção de rótulos da amostra para todo o bloco pode superestimar o risco; outros vieses de coleta também podem produzir erros em direções diferentes. Três amostras todas rotuladas apenas descrevem o estado dessas três amostras na fonte atual. Para relatar estimativas populacionais, intervalos de confiança ou margens de erro, é necessário especificar o desenho amostral, as definições dos rótulos e os pressupostos do modelo, e não se pode calcular uma conclusão de segurança aparentemente precisa para todo o bloco apenas com o número 100%.
É por isso que repetimos que não se deve tirar conclusões sobre um bloco IP inteiro com poucas amostras. Um atacante pode alugar um pequeno bloco de IPs hospedados para fazer varreduras, enquanto a maioria dos endereços no mesmo /24 pode pertencer a inquilinos legítimos de nuvem; ou três hosts em um /24 podem ser controlados por uma botnet, enquanto os endereços vizinhos estão intactos. O viés da amostra faz com que a proporção de 100% de rótulos na página seja mais um alerta do que uma probabilidade de risco para todo o bloco. Ao interpretar essas proporções, o leitor deve verificar o método de coleta dos dados, a lógica de deduplicação de eventos e a janela de tempo ativa, evitando confundir viés de seleção com regularidade da população.
Primeiro distinguir rótulos de uso de registros de comportamento
Mesmo que alguns endereços realmente tenham rótulos, não se pode equiparar todos os rótulos a intrusão maliciosa. VPN, Tor, proxy, hospedagem são pistas de uso ou forma de implantação; por exemplo, o endereço pode ser um IP de saída usado por um serviço público de VPN. VPN e Tor são ferramentas legítimas de privacidade, e muitos usuários comuns os usam diariamente para acessar a internet; instituições comerciais também encaminham tráfego através de saídas de proxy. Portanto, esses rótulos tendem mais a "características de infraestrutura" do que a "qualificação de comportamento malicioso".
Em contraste, denúncias de varredura maliciosa, tentativas de força bruta, comunicação C2 etc. pertencem a rótulos de comportamento, geralmente vindos de dispositivos de segurança ou fontes terceirizadas. Os pesos e riscos de falso positivo são diferentes. IPs hospedados são frequentemente rotulados simultaneamente como VPN, proxy e fonte de varredura, porque atacantes também alugam hosts em nuvem ou saídas de proxy, mas essas infraestruturas também têm muitos usos legítimos; a classificação como hospedagem ou proxy não comprova, por si só, que uma solicitação seja maliciosa. Fontes duplicadas e entradas históricas não podem ser tratadas como evidências independentes: o mesmo endereço citado por dez interfaces de inteligência não equivale a dez eventos independentes; provavelmente é apenas uma cópia propagada da mesma fonte de dados, o que causa contagem duplicada. Pode-se entender em IP detectado como VPN ou proxy: como verificar falso positivo por que rótulos de VPN ou proxy não podem ser usados diretamente como base para bloqueio.
Na operação prática, deve-se distinguir o tipo de rótulo, a hora da primeira detecção, a fonte da evidência e o identificador de deduplicação. Por exemplo, um endereço de um provedor de hospedagem com apenas o rótulo "saída Tor" não deve ser tratado da mesma forma que um endereço de um alerta de controlador de domínio com o rótulo "varredura de movimento lateral". O risco do primeiro decorre mais do tráfego anônimo difícil de auditar, enquanto o último está diretamente associado a indícios de intrusão interna. Se a página classificar ambos como "alto risco" e exibir em porcentagem, isso enganará o leitor, fazendo-o acreditar que todo o /24 precisa ser bloqueado. Entender a semântica dos rótulos é necessário para manter o risco do bloco dentro de limites razoáveis.
Bloco de rede, ASN e inquilino não são a mesma coisa
Um bloco /24 contém 256 endereços IPv4, de .0 a .255, e não os normalmente citados 254 endereços de host utilizáveis. Essa diferença vem de razões históricas: nas primeiras redes classful, endereços de classe C tinham máscara de sub-rede padrão 255.255.255.0, e os endereços de rede e broadcast não podiam ser atribuídos a hosts. Na implantação moderna de CIDR, /24 é apenas um comprimento de prefixo e não define automaticamente papéis de endereço de rede e broadcast; mas em muitos ambientes de operadoras e nuvem, /24 ainda é frequentemente usado como unidade de alocação ou gerenciamento. Portanto, ao observar um bloco /24, o denominador estatístico deve ser todos os 256 endereços, e não 254. Caso contrário, a cobertura da amostra será superestimada e a parte desconhecida subestimada.
Endereços adjacentes não provam o mesmo inquilino. Dois IPs no mesmo /24 podem ser alocados a clientes completamente diferentes, ou pertencer a máquinas virtuais diferentes do mesmo inquilino de nuvem, ou ser usados por usuários diferentes em momentos diferentes. O mesmo ASN indica apenas que esses endereços são anunciados pelo mesmo sistema autônomo, que pode ser um grande provedor de nuvem ou operadora atendendo milhares de clientes independentes. O mesmo prefixo BGP representa apenas uma agregação na tabela de rotas; a alocação real pode ser mais granular, por exemplo, um /20 dividido em vários /24 alocados a diferentes departamentos ou downstreams. Portanto, não se pode inferir que outros IPs no mesmo bloco têm risco só porque um IP foi rotulado como malicioso.
O anúncio BGP real pode ser /20, ou podem existir prefixos mais específicos; /24 na página de reputação é frequentemente apenas uma janela estatística. O envolvimento de alguns endereços em atividades de ataque não prova que os demais são seguros ou maliciosos. Pode-se verificar em Consulta de prefixos IP e Consulta de rotas BGP o intervalo de rotas e observações fornecidos pela página, e depois verificar o intervalo de registro via RDAP. Os objetos e granularidades apresentados por cada ferramenta podem ser diferentes, e não se deve tratar a agregação de rotas diretamente como fronteira de inquilino.
Como a janela de tempo altera o perfil
O perfil de risco de um bloco depende das observações em uma janela de tempo definida. Suponha que, nos últimos 7 dias, apenas 3 endereços de um /24 tenham sido observados, todos os 3 tenham rótulos de atividade maliciosa e os outros 253 não tenham registros de observação. A cobertura é então 3/256, cerca de 1,17%; a proporção de rótulos entre os endereços observados é de 100%, e a proporção de marcações conhecidas no bloco inteiro é de 1,17%. Esse cálculo depende da condição de que apenas 3 endereços foram observados. Não se pode deduzir a mesma cobertura apenas por haver 3 endereços rotulados e 253 sem rótulos. Um endereço consultado sem correspondência é diferente de um endereço nunca observado, e esses números não determinam se os demais são seguros.
A janela de tempo afeta a proporção. Se o provedor limpou recentemente recursos abusivos, IPs maliciosos podem ficar offline e os rótulos desaparecem; se ocorrer migração de locatários, IPs previamente marcados podem ser realocados para usuários normais; se a observação pausar ou a atualização da fonte de dados atrasar, o tamanho da amostra diminui. Essas mudanças podem fazer a proporção da amostra em um momento parecer mais limpa ou mais suja, mas isso não equivale a uma mudança real no risco. Portanto, ao comparar dados de diferentes momentos, é necessário confirmar que a janela de tempo e o horário de atualização sejam consistentes.
Não podemos afirmar que este site cobre qual porcentagem dos IPs da internet, pois não há um universo de observação unificado. Qualquer perfil de faixa de rede baseado em poucas amostras é apenas um instantâneo parcial. Quando os usuários veem rótulos desaparecerem em um segmento /24, devem verificar se há novos registros de observação nesse segmento e se as fontes de dados foram atualizadas, em vez de assumir diretamente que a segurança melhorou.
Solução de problemas operacionais: verifique primeiro as evidências diretas do endereço de destino
Após receber um alerta, verifique primeiro as evidências de eventos do próprio IP de destino, como logs de fluxo com carimbo de data/hora, solicitações de aplicativos, registros de dispositivos de segurança e entradas de listas verificáveis. RDAP e BGP fornecem contexto de registro e roteamento, não evidências diretas de comportamento malicioso; associações de DNS passivo também precisam ter horário e propósito verificados. Rótulos de IPs vizinhos servem apenas como contexto para investigação adicional, não substituem as evidências do próprio endereço de destino, e não se pode inferir que o locatário mudou apenas com base em alterações de ASN.
Poucos vizinhos com rótulos não acionam bloqueio automático. Suponha que em um segmento /24, 5 IPs sejam marcados como maliciosos; esses 5 IPs podem ser nós da mesma organização de ataque ou clientes diferentes comprometidos individualmente. Se o IP de destino não tiver nenhuma evidência de comportamento malicioso, bloqueá-lo apenas por ter vizinhos maliciosos no mesmo segmento pode prejudicar usuários legítimos. Deve-se registrar evidências, anotar a cobertura da amostra e designar um responsável pela revisão, com reavaliação periódica.
Considere outro cenário hipotético: em um /20, um /24 tem 3 IPs observados com rótulos de comportamento e 253 endereços sem dados de observação. Mesmo que os três rótulos pareçam semelhantes, podem vir de propagação repetida da mesma fonte, em vez de três eventos independentes. O próximo passo é verificar a origem das entradas, o horário e os registros do próprio endereço de destino, mantendo as relações de locatário ainda desconhecidas. Este é um exemplo para ilustrar a ordem de julgamento, não uma medição de um segmento de rede real.
O que perguntar aos fornecedores ao adquirir serviços?
Ao adquirir serviços de rede ou inteligência de IP, não se pode confiar apenas na "pureza" anunciada pelo fornecedor. Pergunte qual é a fonte dos dados: honeypots próprios, listas negras de terceiros ou DNS passivo; qual é a frequência de atualização: em tempo real, diária ou semanal; qual é o denominador da cobertura, incluindo todos os 256 endereços; e se as entradas específicas podem ser exportadas para verificação. Se o fornecedor não puder fornecer esses detalhes, sua promessa de "pureza" não é confiável.
Não aceite uma garantia de “100% de pureza”. Qualquer tipo de rede pode ter histórico de abuso ou problemas de saída compartilhada: dispositivos de redes residenciais podem ser infectados por malware, e endereços vendidos como “nativos” também podem ser usados de forma abusiva por clientes. O fornecedor pode apresentar estatísticas baseadas em suas observações, mas elas não garantem segurança absoluta. Peça detalhes sobre o processo de correção, o prazo previsto e o canal de contestação, distinguindo os compromissos do serviço dos fatos já verificados.
Classificações como residencial, móvel e hospedagem descrevem diferentes contextos de rede, mas não se pode inferir diretamente da categoria quem é mais propenso a ser malicioso. Alocação dinâmica, uso compartilhado, cobertura de dados e políticas do serviço de destino afetam a experiência real. Ao ler IP residencial, de ISP e de datacenter: qual a diferença?, deve-se desmontar os rótulos de marketing em condições verificáveis de acesso, uso e alocação, e então acordar critérios de aceitação para cenários de negócios específicos.
Como apresentar o perfil do segmento de rede sem enganar?
Ao projetar a interface de perfil do segmento de rede, os desenvolvedores devem exibir simultaneamente o número total de endereços (como 256 para /24), o número de endereços observados, o número com rótulos e o número de desconhecidos. Isso permite ver intuitivamente a cobertura da amostra. Por exemplo, observando 3 endereços, 3 com rótulos e 253 desconhecidos, exiba como "cobertura 1,17%, rótulos conhecidos 1,17%". Não mostre apenas a proporção de rótulos maliciosos, pois isso enganaria os usuários.
A legenda de cores deve distinguir diferentes usos e comportamentos, como normal, malicioso, suspeito e sem dados. Sem dados não deve ser confundido com seguro; pode-se usar cinza para representar desconhecido. Não use uma grade /24 onde cada célula representa um IP para exibir IPv6, pois um /64 IPv6 tem 2^64 endereços, impossível de mapear em 256 células. Em vez disso, use estatísticas agregadas ou visualização por amostragem.
Usar a Calculadora CIDR pode confirmar rapidamente o número de endereços contidos no prefixo. Para IPv6, a exibição deve evitar sugerir o erro de que "vizinhos dentro de um /64 equivalem ao mesmo locatário". Por exemplo, em IPv6, um /64 geralmente é atribuído a uma sub-rede, mas dentro da mesma sub-rede pode haver vários contêineres ou máquinas virtuais.
Perguntas frequentes e lista de verificação
Se a anomalia de um endereço afeta os vizinhos depende de o serviço de destino aplicar regras por IP único, prefixo, ASN ou outros sinais; não se pode afirmar sem base qual a maioria dos sites adota. Zero rótulos significa apenas que não houve correspondência sob dados e regras específicos, não prova segurança. Observar todos os 256 endereços também não significa que todos tenham rótulos; mesmo que cada endereço tenha algum tipo de rótulo, ainda não prova que a mesma pessoa controla todo o segmento. Cobertura, significado dos rótulos e atribuição de usuário são três questões independentes.
A lista de verificação inclui: número total de endereços, número de endereços observados, número de endereços com rótulos, número de endereços desconhecidos, janela de tempo, fonte de dados, prefixo BGP, informações de registro RDAP. Confirme esses itens antes de tomar decisões. Não conclua com base em apenas um número.
Para leitura adicional, use o Reputação de IP: como interpretar riscos e bloqueios e RDAP, ASN, BGP e RPKI: como interpretar os dados de um IP. Esses dois guias ajudam a entender como coletar e interpretar evidências diretas e indiretas de IP, evitando tratar uma pequena amostra como a reputação de todo o segmento de IP.